(最終更新日: 2026年10月21日)
次世代の自律型AIエージェントとして世界的に注目されているOpenClaw(オープンクロー)。
いざ導入しようと思っても、「公式サイトのドキュメントが難解で進まない」「Gatewayの設定や認証でエラーが出てしまう」と、最初の一歩でつまずいている方も多いのではないでしょうか。
本記事では、OpenClawのインストール手順から、初心者の方が迷いやすい初期設定、さらに企業導入に欠かせないセキュリティ対策までを平易な言葉で徹底解説します。
この記事を読めば、専門的な知識に自信がなくても、最新の技術仕様に基づいた安全な環境構築をスムーズに完了させることができます。
ツールの基礎から運用コストの最適化まで、これ一つで全てがわかる「完全ガイド」として、あなたの業務自動化に向けた挑戦を強力にバックアップします。
OpenClawの基礎概念と3層アーキテクチャの仕組み
当セクションでは、OpenClawの成り立ちから従来のAIツールとの決定的な違い、そしてシステムの根幹を成す3層アーキテクチャの仕組みまでを詳しく解説します。
OpenClawを実務で使いこなすためには、単なる操作方法だけでなく、その設計思想や内部でどのように命令が処理されているかを理解することが、トラブル回避や高度な自動化への近道となるからです。
- 自律型エージェント基盤「OpenClaw」の開発経緯と現状
- 受動的支援から能動的実行へ:従来のLLMツールとの違い
- Gateway・Runtime・Sandboxによる3層内部構造の解説
自律型エージェント基盤「OpenClaw」の開発経緯と現状
OpenClawは、著名なエンジニアであるPeter Steinberger氏によって2025年11月に「Clawdbot」として産声を上げました。
プロジェクトは公開直後から爆発的な注目を集め、数回の名称変更を経て現在の世界最大級のAIエージェント基盤へと成長を遂げた歴史を持っています。
事実、GitHubでのスター数は37万件を超えており、開発者コミュニティからの期待の高さは他の追随を許さない規模に達しています(参考: OpenClaw – Wikipedia)。
2026年2月には、プロジェクトの持続可能性と中立性を守るため、米国の非営利団体であるOpenClaw Foundationへとガバナンスが正式に移管されました。
現在は特定の企業利益に縛られないオープンな開発体制が整っており、NVIDIAなどのメガテック企業からも高い関心が寄せられています。
このような信頼性の高い開発背景こそが、多くの企業がOpenClawを自律型AIのスタンダードとして選定する大きな要因となっています。
受動的支援から能動的実行へ:従来のLLMツールとの違い
OpenClawの真価は、単に質問へテキストで回答するだけの「受動的支援」を脱却し、OSレベルの操作を伴う「能動的な実行」を可能にした点にあります。
従来のAIチャットツールがブラウザという砂場の中での回答に留まっていたのに対し、OpenClawはシェルコマンドの実行やファイル操作、ブラウザのヘッドレス制御を自律的に遂行します。
具体的には、ユーザーが「このリポジトリのバグを修正して」と指示するだけで、エージェントがコードを読み込み、修正案をファイルに書き込み、テストを実行して結果を報告するという一連の流れを自ら完結させることが可能です。
以下の表は、従来のAIツールとOpenClawが持つ行動範囲の差異を整理したものです。
| 機能・行動範囲 | 従来のAIチャットツール | OpenClawエージェント |
|---|---|---|
| 主なアウトプット | テキスト回答・コード生成 | タスクの完了・成果物の生成 |
| シェル操作 | 不可(コピー&ペーストが必要) | 自律的に直接実行可能 |
| ファイルシステム連携 | ブラウザ経由のアップロードのみ | ローカル/サーバー上の全操作 |
| Webブラウザ制御 | 不可(情報の検索まで) | CDPによるヘッドレス自動操作 |
「実行するAI」としての設計思想を詳しく知りたい方は、OpenClawの機能・メリット解説記事も併せてご覧ください。
このようにAIが道具を使う能力を得ることで、人間の介入を最小限に抑えた真の業務自動化が現実のものとなります。
Gateway・Runtime・Sandboxによる3層内部構造の解説
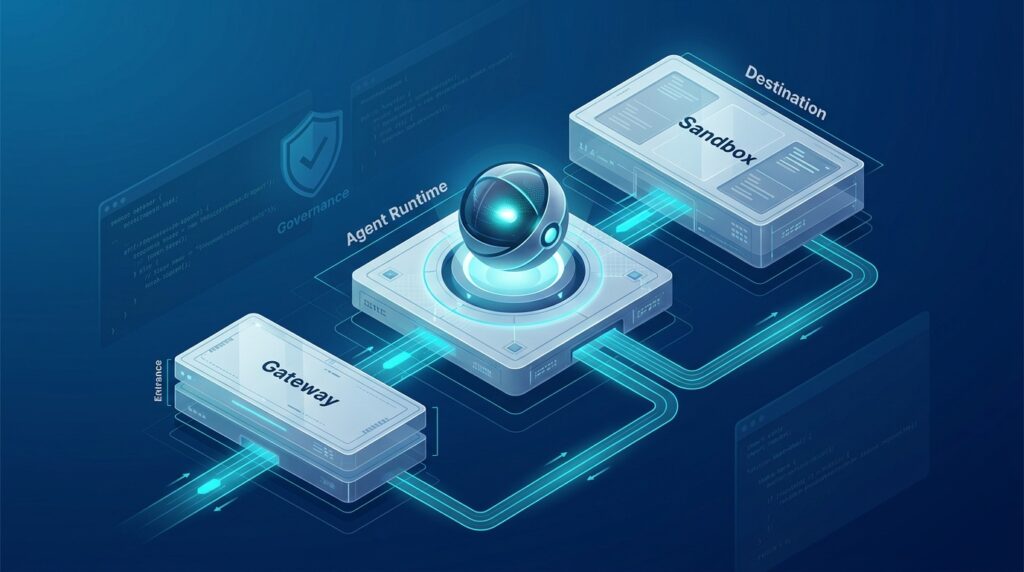
OpenClawの堅牢な動作は、通信・思考・実行の役割を明確に分担した3層のアーキテクチャによって実現されています。
システムの入り口となる「Gateway」が複数のチャットチャネルとの通信や認証を一手に引き受け、その背後で「Agent Runtime」がLLMと対話しながらタスクの計画を綿密に練り上げます。
実際のコマンド実行やファイル操作は「Execution Node(Sandbox)」と呼ばれる隔離環境で行われるため、ホストマシンの安全性を保ちながら自律アクションを継続できる設計です。
特にGatewayに備わった「Lane Queue」という調停機構は、並列するリクエストを整理し、セッション履歴の一貫性を損なわない決定論的な処理を保証する重要な役割を担っています。
さらに詳しい設定や運用方法については、OpenClaw Gateway完全解説ガイドにて各コンポーネントの詳細なパラメータ設定を解説しています。
高度な自律型エージェントを使いこなすための前提知識として、プロンプト設計能力を高めるには生成AI 最速仕事術などの書籍を活用するのも有効な手段でしょう。
この洗練された内部構造を理解しておくことで、企業導入時におけるセキュリティ設計やトラブルシューティングの質が飛躍的に向上します。
OpenClawの動作要件とOS別インストール手順
当セクションでは、OpenClawをスムーズに導入するための動作要件と、各OSに対応した具体的なインストール手順について解説します。
自律型AIエージェントとしてOSレベルの操作を担うOpenClawは、ランタイムのバージョンや実行権限の設定が動作の安定性に直結するため、事前の環境確認が成功の鍵を握るからです。
- ハードウェア・ランタイム動作要件の確認(macOS/Linux/Windows)
- 公式インストーラを用いたOS別自動構成コマンド
- 導入後の健全性診断「openclaw doctor」とデーモン化設定
ハードウェア・ランタイム動作要件の確認(macOS/Linux/Windows)
OpenClawはNode.js v18以上またはBun v1.4.3以上を基盤とするマルチプラットフォーム環境で動作します。
OSレベルの操作を自律的に行うため、特定のランタイム環境とパッケージマネージャーの適切な設定が不可欠だからです。
Windows 10/11では最新版よりネイティブ実行が可能となりましたが、npm 12以降を使用する際は「–allow-scripts=openclaw」というフラグを付与しないとスクリプト実行がブロックされる点に注意してください。
また、より高速な動作を求める場合はBunをランタイムに選択し、必要に応じてpnpm 12などのモダンなツールを組み合わせることも有効です(参考: OpenClaw Docs)。
詳細な前提知識については、OpenClawセットアップ完全ガイドも併せて参考にしてください。
公式インストーラを用いたOS別自動構成コマンド
各OS向けに提供されている公式の自動インストールスクリプトを利用するのが、最も確実かつ迅速な導入手法です。
OSの自動判定から必要なバイナリの配備までを一括で行うことで、手動設定による依存関係の解決ミスを未然に防げるためです。
macOSやLinux、WSL2環境であれば、ターミナルで以下のコマンドを実行するだけで本体の導入が完了します。
curl -fsSL https://openclaw.ai/install.sh | bashWindows環境でネイティブに導入する場合は、PowerShellを「管理者権限」で起動した上で、専用のインストールコマンドを入力してください。
iwr -useb https://openclaw.ai/install.ps1 | iexシステムの広範囲に影響を与えたくない場合は、~/.openclaw 配下に環境を隔離するローカルプレフィックス導入を選択することも可能です。
詳しいインストールフローはOpenClaw導入の完全ガイドにて詳しく解説されています。
導入後の健全性診断「openclaw doctor」とデーモン化設定
本体のインストールが完了した後は、専用の診断コマンドを用いてシステムの整合性を確認し、バックグラウンドでの稼働設定を行います。
設定ファイルの権限不備やランタイムの不整合は、エージェントが自律タスクを実行する際の予期せぬ停止を招く大きな要因となるからです。
まずは「openclaw doctor」を実行して、ディレクトリ権限やAPI接続の健全性を自動診断し、問題があれば画面の指示に従って修復してください。
続けて「openclaw onboard –install-daemon」を実行すれば、macOSならlaunchd、LinuxならsystemdといったOS標準の機構を利用して「デーモン化」が完了します。
常駐稼働の設定まで終えることで、チャットツールからの指示をいつでも受け取れる安定したAI運用環境が整います。
さらに高度な命令文の設計については、生成AI 最速仕事術などの専門書籍を参考にプロンプトスキルを磨くのが効率的です。
対話型ウィザード「openclaw onboard」による初期設定
当セクションでは、OpenClawの導入を円滑に進めるための対話型ウィザード「openclaw onboard」の具体的な操作方法と設定のポイントについて解説します。
自律型AIエージェントは高度なシステム操作権限を持つため、初期設定時のミスが致命的なエラーやセキュリティリスクに直結する可能性があり、それを防ぐ仕組みを正しく理解することが不可欠だからです。
- ライブ推論ゲートを活用したモデル接続テストの実行
- Quick startとCustom setupの選択基準と設定項目
- SecretRefアーキテクチャによる認証情報の安全な管理方法
ライブ推論ゲートを活用したモデル接続テストの実行
OpenClawのセットアップには、入力された設定が正しいかをその場で検証する「ライブ推論ゲート」という画期的なフェイルセーフ構造が組み込まれています。
APIキーの入力直後にGatewayがテスト推論を自動実行し、モデルからの正常な応答を確認できた場合のみ設定を保存する仕組みが採用されているためです。
実際に私も、ClaudeのAPIキーを設定した際に接続エラーに直面しましたが、この機能のおかえで権限不足という見落としやすい原因を即座に特定できました。
不完全な設定ファイルが作成される前に修正を促してくれるこのフローは、導入初期のトラブルシューティングの手間を劇的に削減します。
確実な「Inference ready」の状態を確認してから次へ進むことが、安定した運用環境を構築するための最短ルートと言えるでしょう。
Quick startとCustom setupの選択基準と設定項目
環境構築の目的や対象に合わせて、「Quick start」と「Custom setup」の二つのモードを適切に使い分けることが重要です。
迅速な動作検証なら前者、テレメトリの拒否やエージェントの分業体制を細かく定義したい企業導入なら後者が最適だからです。
自動デプロイを行う際は --non-interactive フラグを活用しますが、この時は同時に --accept-risk によるリスク承諾が義務付けられます。
企業がこのフラグを使用する際は、ホスト環境でのシェル実行許可やブラウザ制御に伴うセキュリティ上の影響を十分に精査した上で実行してください。
柔軟な設定オプションを把握しておくことで、組織のガバナンス基準に沿った安全なデプロイメントが実現します。
(参考: OpenClaw Docs)
SecretRefアーキテクチャによる認証情報の安全な管理方法
APIキーなどの機密情報は openclaw.json に直接書き込まず、SecretRefアーキテクチャを用いて動的に管理する手法が強く推奨されます。
環境変数や外部のシークレットマネージャーから情報を引き出すことで、設定ファイルの共有や漏洩による致命的なリスクを最小限に抑えられるためです。
例えば、1PasswordやHashiCorp Vaultと連携させる exec コマンドを定義しておけば、認証情報をファイルシステム上に平文で残す必要がなくなります。
{
  "api_key": {
    "secretRef": {
      "exec": "op read 'op://vault/claudekey/credential'"
    }
  }
}
この仕組みは、CI/CDパイプラインやコンテナ環境における機密情報の安全な注入とも非常に相性が良いという特徴を持っています。
セキュアな運用を目指すなら、まずはこの「参照型」の管理体制を整えることから始めましょう。
OpenClaw設定ファイルの書き方も併せて確認することで、より実戦的な構成を組むことが可能です。
自律型AIをさらに深く学びたい方は、生成AI 最速仕事術でプロンプト設計の基礎を固めるのがおすすめです。
エージェントの振る舞いを定義するプロンプト設計とMarkdown連携
当セクションでは、OpenClawにおけるエージェントの高度なカスタマイズ手法について詳しく解説します。
OpenClawは単一の巨大なプロンプトではなく、役割ごとに分離された複数のMarkdownファイルを読み込むことで、エージェントの性格や長期記憶、外部連携機能を精緻にコントロールする設計を採用しているからです。
- AGENTS.mdとSOUL.mdによる「ペルソナ・行動規範」の定義
- USER.mdとMEMORY.mdを活用した長期記憶とコンテキスト最適化
- ClawHubとMCPサーバーによる外部ツール(Google連携等)の拡張
AGENTS.mdとSOUL.mdによる「ペルソナ・行動規範」の定義
AGENTS.mdとSOUL.mdは、エージェントの思考の核と倫理境界を定める極めて重要な設計図としての役割を担います。
従来のAIにありがちな「親切に回答して」といった曖昧な指示では、OpenClawの強力な実行能力を制御しきれず、出力が凡庸化したり誤作動を招いたりするリスクを回避しなければならないからです。
具体的なスタンスとして「誤った指示には具体的に反論せよ」といった行動規範を明文化し、ツール使用の優先順位を論理的に定義することが、ビジネス実務における成果物の質を左右します(参考: OpenClaw Docs)。
詳細な設定テクニックについては、OpenClaw(Soul MD)完全ガイドでも詳しく紹介していますが、責務をファイルごとに分離することで一貫性と柔軟性を両立した高度な自律型エージェントの構築が可能になります。
USER.mdとMEMORY.mdを活用した長期記憶とコンテキスト最適化
ユーザー個別の業務スタイルに寄り添った支援を実現するには、USER.mdによる嗜好の管理とSQLiteを基盤とした長期記憶の戦略的な運用が欠かせません。
過去の決定事項やプロジェクトの文脈をエージェントが自律的に参照できれば、対話のたびに前提条件を再説明するコストを劇的に削減でき、よりパーソナライズされた体験が得られるためです。
蓄積された記憶が混同するのを防ぐために、不要なログを整理する「メモリキュレーション」を行い、コンテキストの純度を保つ技術が運用の鍵を握ると言えるでしょう。
6万文字の制限を超えた際の自動切り詰め(Truncate)にも配慮しつつ、重要な情報をOpenClaw Memoryへ適切に集約することで、エージェントは使い込むほどに頼れるパートナーへと成長します。
生成AI 最速仕事術などの書籍でプロンプトの型を学ぶことも、こうした長期記憶を活かす命令文の作成に非常に役立ちます。
ClawHubとMCPサーバーによる外部ツール(Google連携等)の拡張
OpenClawの真価は、ClawHubやMCPサーバーを通じて外部サービスを直接操作し、実務を完結させるための強力な拡張インターフェースとして機能する点にあります。
単なる情報の要約に留まらず、Google WorkspaceやGitHubなどのツール群と双方向でデータをやり取りすることで、自律的なワークフローを構築できるからです。
具体例として「gog」スキルを活用すれば、大量の受信メールから重要案件を抽出し、カレンダーへの自動登録までを一気通貫で指示できるなど、業務の自動化が飛躍的に進みます(参考: OpenClaw Official)。
500種類を超える既存スキルを適切に組み合わせ、自律型エージェントを最大限に活用する手法については、OpenClawとMCP連携の完全ガイドを参考に設定を進めてみてください。
さらに高度なスキル習得を目指すなら、AI CONNECTのようなプラットフォームでキャリアアップを視野に入れた学習を並行するのも有効な選択肢です。
企業導入のためのセキュリティガバナンスとコンテナ隔離設定
当セクションでは、OpenClawを企業環境で安全に運用するためのセキュリティガバナンスと、コンテナ技術を用いた隔離設定について詳しく解説します。
OpenClawはシェルコマンドの直接実行やファイル操作といった強力な権限を持つため、適切な防御策を講じなければ、機密情報の流出やシステム侵害などの深刻なリスクを招く可能性があるからです。
- openclaw security auditによる脆弱性・設定ドリフト診断
- Dockerバックエンドを用いた実行環境の完全サンドボックス化
- チャネル別のアクセス制御(dmPolicy/groupPolicy)とセッション分離
openclaw security auditによる脆弱性・設定ドリフト診断
OpenClawには、システムのセキュリティ態勢や設定の不備を自動で洗い出すための公式監査ツール「openclaw security audit」が標準搭載されています。
企業での本番運用を開始する前に、すべての設定が組織のセキュリティポリシーに準拠しているかを客観的なデータに基づいて検証する必要があるためです。
設定変更後や定期的なメンテナンス時に--deepフラグを付与して監査を実行することで、設定ファイルへの過剰な権限付与や、意図しない外部ネットワークへの露出といった脆弱性を網羅的に検知できます。
openclaw security audit --deep特に、他ユーザーから設定ファイルが読み取れる状態(権限644)は、導入初期に発生しやすい代表的な不備であり、コマンドの実行結果から即座に安全な権限設定(600)へと自動修復することが可能です。
この監査ツールをCI/CDパイプラインや監視体制に組み込み、構成のドリフト(設定のズレ)を常時監視することは、OpenClawのセキュリティ対策における極めて重要な第一歩となります。(参考: OpenClaw Docs)
定期的な監査の実施により、悪意あるスキルの混入や権限の肥大化を未然に防ぎ、常に堅牢なAI実行基盤を維持することが可能になります。
Dockerバックエンドを用いた実行環境の完全サンドボックス化
ホストマシンのファイルシステムやネットワークインフラをAIの誤動作から守る最も有効な手段は、全タスクをコンテナ内で完結させる「完全サンドボックス化」です。
エージェントが実行するシェルコマンドの影響範囲をコンテナ内部に物理的に閉じ込めることで、万が一の攻撃やミスが発生してもホスト環境への侵害を構造的に阻止できるからです。
Dockerバックエンドを利用し、設定ファイルでnetwork: "none"やreadOnlyRoot: true"を指定すれば、外部通信を遮断した上でOS中枢への変更を許さない強固な隔離壁を構築できます。
{
  "sandbox": {
    "backend": "docker",
    "network": "none",
    "readOnlyRoot": true
  }
}
以下の比較表に示す通り、ホスト直接実行とコンテナ隔離時では、ツールによる攻撃や事故の影響範囲(Tool Blast Radius)に決定的な差が生じることがわかります。
| 項目 | ホスト直接実行 | Dockerサンドボックス |
|---|---|---|
| ファイルアクセス | 全ディレクトリ(危険) | 許可されたワークスペースのみ |
| ネットワーク | 制限なし | network: none で完全遮断 |
| ルート権限 | 昇格によりOS全域に影響 | readOnlyRoot: true で不変性を維持 |
コンテナによる隔離を標準構成として運用することは、企業がAIエージェントに業務を委ねる上での絶対的な前提条件であり、安全な自動化の核となります。
チャネル別のアクセス制御(dmPolicy/groupPolicy)とセッション分離
SlackやTeamsなどの共有チャット環境でボットを運用する際には、チャネルごとの厳格なトリガー制御とセッションの完全分離がガバナンス維持の鍵を握ります。
適切なアクセス制限が行われない場合、未承認ユーザーによる不正な命令実行や、AIの文脈を通じて他人の機密情報が第三者に露出するリスクが生じるからです。
具体的には、グループチャットでのrequireMention(メンション必須化)の有効化や、承認済みユーザーIDのみを許可するホワイトリスト形式の運用を徹底することが不可欠です。
さらにセッションスコープをper-channel-peerに設定すれば、ユーザーおよびチャネルごとに記憶領域が独立し、会話履歴が混ざり合うことによる情報漏洩を未然に防げます。
- dmPolicy: “allowlist”(承認済みアカウントのみがDM可能)
- groupPolicy: “requireMention”(誤作動防止と実行者の特定)
- session.dmScope: “per-channel-peer”(ユーザー・チャネル毎のセッション分離)
- contextVisibility: “allowlist”(未承認ユーザーの発言をLLMに送信しない)
このような多層的なアクセス管理の実装は、生成AI活用の最前線で求められる企業ガバナンスの核心であり、組織全体で安心してAIを活用するための土台となります。
設定一つでセキュリティリスクは劇的に変化するため、常に最小権限の原則に基づいた構成を維持し、安全なAIエージェント活用を推進しましょう。
運用コストの最適化と段階的導入ロードマップ
当セクションでは、OpenClawを企業に導入する際の運用コストの最適化手法と、リスクを最小限に抑えるための段階的導入ロードマップについて解説します。
なぜなら、自律型AIエージェントの導入には、予期せぬAPIコストの増大やセキュリティ上の懸念が伴うため、戦略的な計画立案が不可欠だからです。
- API従量課金・定額OAuth・ローカルLLMのコスト・性能比較
- フェーズ1〜3:リスクを抑えた段階的展開ステップ
- インシデント発生時の緊急対応手順(Contain/Rotate/Audit)
API従量課金・定額OAuth・ローカルLLMのコスト・性能比較
運用目的に合わせて推論エンジンを適切に選択することが、長期的なコスト効率を最大化する鍵となります。
商用APIは高い推論性能を誇りますが、自律的なループ処理によってトークン消費が急激に膨らむリスクを抱えており、一方でローカル環境は初期投資こそ必要ですがランニングコストを大幅に抑制できるからです。
月間1,000リクエストを想定した際の運用コスト試算を以下の表にまとめました。コストの詳細はOpenClaw API 完全ガイド 2026も併せて参照してください。
| 接続方式 | 月額コスト目安(1,000回) | 性能・特性 | 適したユースケース |
|---|---|---|---|
| 商用API(Claude 4.5等) | 約20〜50ドル(約3,000〜7,500円) | 最高峰の指示追従・安全性 | 高度なコード生成、複雑な意思決定 |
| 定額OAuth(ChatGPT Plus) | 固定20ドル(約3,000円) | 回数制限はあるが追加費用なし | 定常的なアシスタント業務 |
| ローカルLLM(Ollama等) | 0円(電気代・設備費除く) | 機密性が高く完全なデータ主権 | 社内文書の要約、機密情報の処理 |
出所: OpenClaw設定と企業導入における自律型AIエージェント基盤の技術仕様・セキュリティ設計レポート
自社サーバーで運用可能なOpenClawとOllamaの連携を組み合わせるなど、タスクの難易度に応じたハイブリッド構成を構築することが最も賢明な判断と言えるでしょう。
フェーズ1〜3:リスクを抑えた段階的展開ステップ
セキュリティガバナンスを重視した3段階のロードマップを歩むことで、不測の事態を未然に防ぎつつAI導入の効果を享受できます。
OpenClawはシェルコマンド実行やファイル操作といった極めて広い権限を保持しており、初期設定のまま全社展開するとプロンプトインジェクション等の重大な侵害リスクに直結するためです。
まずは隔離されたVM環境での基礎検証から開始し、次に特定業務に限定したサンドボックス運用、そして最後に役割を細分化したマルチエージェント体制へと進むのが理想的な流れとなります。
導入を検討するテックリーダーの方は、筆者が推奨する以下の「AIエージェント導入チェックリスト」を活用し、OpenClawのセキュリティ対策を万全に整えてください。
- 隔離された仮想マシン(VM)上で検証用アカウントを使用しているか
- Dockerサンドボックスを有効化し、ネットワーク接続を制限しているか
- シークレット管理にSecretRefを採用し、APIキーの平文保存を避けているか
- 定期的なセキュリティ監査(openclaw security audit –deep)を実行しているか
業務プロセスを根本から自動化するロードマップを描く上では、生成DXのような知見を参考に、オペレーション変革の視点を持つことが成功の近道です。
インシデント発生時の緊急対応手順(Contain/Rotate/Audit)
万が一の侵害に備えて、被害を最小限に留めるための標準運用手順(SOP)を事前に確立しておく必要があります。
不正なシェル実行やトークンの漏洩を検知した際、迅速な初期対応が遅れると、社内ネットワーク全体への水平展開やデータ流出を許容してしまう恐れがあるからです。
異常を検知した瞬間にGatewayを停止してループバック化する「Contain(封じ込め)」を行い、直ちに全APIキーと認証トークンを失効させる「Rotate(ローテーション)」を実施するのが標準的なプロセスです。
その後にトランスクリプトやログを詳細に調査する「Audit(監査)」を行い、AI特有の脅威を分類したMITRE ATLASのフレームワークに基づいて事後対策を講じることが求められます。
より詳細な監視設定やゲートウェイの防御機能については、OpenClaw Gateway完全解説で解説している設定手順を遵守してください。
多層防御の意識を常に持ち、技術的な防護策と運用のSOPを両輪で回すことが、自律型AI時代のガバナンスにおける必須条件となります。
まとめ
OpenClawは、従来のチャットボットの枠を超え、OSやブラウザを自律的に操作して業務を完結させる「実行力」を持った革新的なAIエージェント基盤です。
本記事では、その3層アーキテクチャから、安全な企業導入に不可欠なコンテナ隔離設定、そしてオープンソースならではのコスト最適化までを網羅して解説しました。
特に、セキュリティ監査ツールやサンドボックスを適切に運用することで、OpenClawはビジネスの生産性を劇的に向上させる強力なパートナーとなります。
AIが自ら考え、行動する時代は、もう始まっています。
まずは小さなタスクの自動化から着手し、あなた自身の、そして組織のDXをポジティブに加速させていきましょう。
OpenClawの基本設定が完了したら、次は実際の業務自動化に挑戦しましょう!
本メディアでは「OpenClaw×GitHub連携による開発自動化」や「OpenClawと他ツールの徹底比較」の記事も公開中です。
あなたのビジネスに最適なAIスタックを見つけるために、ぜひ他の解説記事もチェックしてください。
さらに、OpenClawを深く使いこなし、ビジネス成果を最大化したい方には以下のリソースが非常におすすめです。
プロンプト設計能力を高めるなら「生成AI 最速仕事術」、組織導入のガバナンスを学ぶなら「生成AI活用の最前線」、業務変革のロードマップを描くなら「生成DX」があなたの挑戦を支えます。
また、技術的実装スキルを体系的に身につけたいエンジニアの方は、オンラインでの学習もぜひ検討してみてください。
 や、実質無料でキャリアアップを支援する
AI CONNECT、そして「

」といったプラットフォームを活用し、次世代のAI活用スキルを自分のものにしましょう。
あなたのAI活用が、より素晴らしい未来を切り拓くことを心より応援しています!