(最終更新日: 2026年10月03日)
Linux環境で日々開発やサーバー運用を行うエンジニアの皆さん、コーディングや環境構築にAIを活用する際、ブラウザのチャット画面とターミナル、エディタを何度も往復し、集中力が削がれるもどかしさを感じていませんか?
ターミナルでのシェルコマンド実行、ログ調査、ファイル編集が分断される従来のワークフローは、開発効率を低下させる最大のボトルネックでした。
その課題を根本から打破するのが、Anthropicが提供する次世代の自律型CLIエージェント「Claude Code」です。
Claude Codeは単なるコード補完ツールではありません。Linuxのシェル環境と直接対話し、ファイル検索、複数ファイルの一括編集、テスト実行、Gitコミットまでを自律的な思考ループ(Thought → Action → Observation)で完遂する本格的なAIエンジニアリングエージェントです。
本記事では、Ubuntu・Debian・Arch Linuxでの確実なネイティブ導入手順から、AWS Graviton(ARM64)での最適化、CLAUDE.mdを用いたプロジェクトガバナンス、プロンプトキャッシングを活用したコスト管理、そして2026年最新機能である「claude dispatch」と「teleport」を用いたリモートLinux連携までを徹底的に解説します。
本ガイドを実践することで、ターミナルから一歩も離れることなく、自律型AIと共に爆速でソフトウェアを開発・保守する圧倒的な生産性をその手に入れてください!
Claude Codeの基本概念とLinuxエージェント型アーキテクチャの仕組み
本セクションでは、Claude Codeを動かす中核エンジンである「エージェント型アーキテクチャ」の設計思想と、Linuxシステム上でどのように自律実行が成立しているかを詳しく解説します。
従来の入力補完ツールとの根本的な違いを体系的に理解することで、Linux環境においてエージェントへどのような指示を与え、どのような境界で自律動作させるべきかの勘所がつかめるようになります。
- オートコンプリートから「自律型エージェント」への進化
- 統合された標準ツール群(Bash・Edit・Glob・Grep)とLinuxシェル連携
- MCP(Model Context Protocol)による外部データ・ローカルリソース連携
オートコンプリートから「自律型エージェント」への進化
従来のAIコーディング支援は、エディタ上で行単位のコード補完を行う「オートコンプリート」や、チャット画面でコード片を出力する「コードジェネレーター」が中心でした。
しかし、実際のLinux開発現場でエンジニアが費やす時間の多くは、構文の入力ではなく、「エラーログの原因調査」「複数ディレクトリにまたがる依存関係の把握」「テストコードの実行と失敗時の再試行」です。
Claude Codeは、このエンジニアリングプロセス全体を自律的に遂行する「エージェント型ループ」を採用しています。
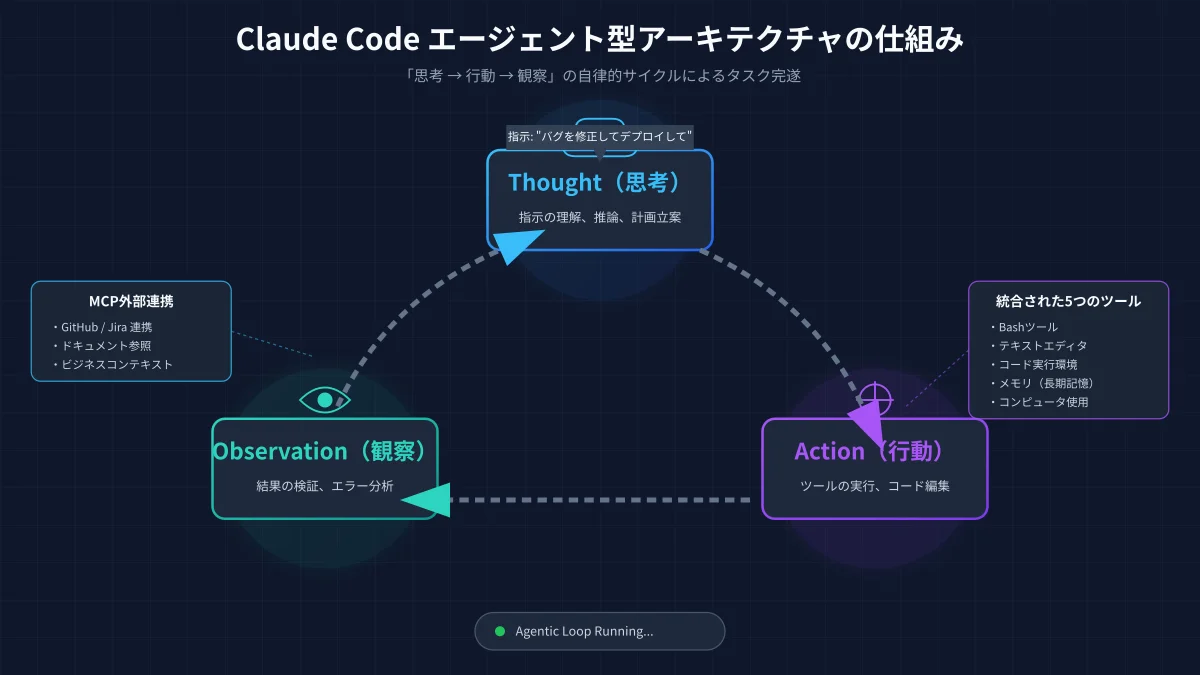
上の図が示すように、Claude Codeはユーザーの曖昧な指示(例: 「テストが落ちている原因を調査して修正して」)を受け取ると、以下の3ステップを高速に繰り返します:
- Thought(思考・推論): 指示を達成するために何が必要かを計画し、次に呼び出すべきツールを決定する。
- Action(行動・実行): シェルコマンドの実行やファイル検索、コード編集などのツールを呼び出す。
- Observation(観察・検証): ツールの実行結果(標準出力、終了コード、エラーメッセージ)を読み取り、期待通りか評価する。
もしテストが再度失敗した場合は、エラー出力を即座に観察して推論を修正し、再挑戦します。この試行錯誤の自動化こそが、従来のAIとClaude Codeを分かつ決定的な進化です。
統合された標準ツール群(Bash・Edit・Glob・Grep)とLinuxシェル連携
Claude CodeがLinuxシステム上で驚異的な自律性を発揮できる理由は、内部に標準装備された5つのコアツール群にあります。
各ツールはLinuxの標準的なシステムコールやユーティリティに最適化されており、エージェントはこれらを柔軟に組み合わせてタスクを遂行します(参考: Claude API Official Docs):
- Bash Tool: 任意のシェルコマンド(git、npm、cargo、pytest等)をサブシェルで安全に実行し、標準出力と標準エラー出力をリアルタイムに監視します。
- File Edit Tool: 指定されたファイルの特定行範囲をピンポイントで置換・編集します。全文上書きを行わないため、差分が小さくGit競合を防ぎます。
- Glob Tool: 高速なパターンマッチングにより、大規模リポジトリ内から対象ファイルを瞬時にリストアップします。
- Grep Tool: ripgrepベースの高速正規表現検索により、特定の関数定義や定数、エラー文字列が使われている箇所をコードベース全体から抽出します。
- Memory Tool: プロジェクト固有の設計ルールや過去のセッションで得られた教訓を永続化し、セッションをまたいで活用します。
これらのツールが協調動作することで、エンジニアがターミナルで手動入力していた「grep検索 → ファイルオープン → コード修正 → pytest実行 → git diff確認」という一連の反復作業が、わずか1回の指示で自動完遂されます。
MCP(Model Context Protocol)による外部データ・ローカルリソース連携
現代のソフトウェア開発において、コードはリポジトリの中だけで完結しません。データベースのスキーマ情報、GitHubのIssueやPull Request、Slackのディスカッション、社内APIの仕様書など、膨大な周辺知識が必要です。
Claude Codeは、Anthropicが提唱するオープンスタンダード「Model Context Protocol(MCP)」をネイティブサポートしています。
Linux環境では、ローカルで起動したDockerコンテナ内のPostgreSQLやRedis、あるいはリモートのGitHub・Jira MCPサーバーを ~/.claude/mcp.json に登録するだけで、Claude Codeがそれらのツールと自律的に連携できるようになります。
例えば「Issue #42 の要件を確認し、ステージングDBのスキーマを参照した上で修正マイグレーションを作成して」と指示するだけで、エージェントはMCP経由でIssueを取得し、DBテーブルを調査し、コードを書き上げます。
詳細な設定ノウハウは別記事「MCP×Claude徹底解説」でも解説していますが、このプロトコルによってAIの作業空間はローカルリポジトリから企業インフラ全体へと広がります。
Linux環境へのインストール手順と依存関係の完全解決
当セクションでは、Ubuntu、Debian、Arch Linux、RHEL系など、多様なLinuxディストリビューションにおけるClaude Codeの確実なインストール手順を解説します。
サーバー環境やコンテナ環境において、権限トラブルやNode.js依存に煩わされることなく、クリーンかつ安全に導入するための最適解を提示します。
- ネイティブインストーラー(curl)によるUbuntu/Debian/Arch環境の推奨セットアップ
- ARM64 / AWS Graviton環境での最適化とパーミッション管理
- 自己完結バイナリへの移行と環境変数(PATH・CLAUDE_CONFIG_DIR)の構成
ネイティブインストーラー(curl)によるUbuntu/Debian/Arch環境の推奨セットアップ
2026年現在、Linux環境におけるClaude Codeの導入は、公式が提供するネイティブインストーラースクリプトを使用するのが最も推奨される標準方式です。
旧バージョンのようにグローバルなNode.js環境やnpmパッケージマネージャーを汚染することなく、自己完結型の最適化バイナリがワンコマンドで配置されます。
ターミナルを開き、以下のコマンドを実行するだけでインストールが完了します(参考: Claude Code Setup Guide):
curl -fsSL https://claude.ai/install.sh | bashこのスクリプトは、システムのOS種別(Linux/glibc/musl)、CPUアーキテクチャ(x86_64/arm64)を自動判別し、適切な実行可能バイナリを ~/.local/bin/claude にインストールします。
インストール後、以下のコマンドで正しくパスが通っているか確認してください:
claude --version
claude doctor
claude doctor コマンドを実行すると、Gitのバージョン、ネットワーク疎通性、ターミナルのカラーサポートなどが自動診断され、問題があれば修正コマンドが提示されます。
ARM64 / AWS Graviton環境での最適化とパーミッション管理
AWS EC2のGravitonインスタンスや、Raspberry Pi 5、ARMベースのオンプレミスサーバーなど、クラウドおよびエッジ環境におけるARM64(aarch64)アーキテクチャの普及は急速に進んでいます。
Claude CodeのネイティブインストーラーはARM64に完全対応しており、x86_64バイナリをRosettaやQEMUでエミュレーション動作させる場合に比べて、CPU負荷・メモリ消費・応答速度のすべてにおいて圧倒的に優れたパフォーマンスを発揮します。
サーバー環境で運用する際の重要な注意点は「パーミッション管理」です。rootユーザーで直接実行したり、全権限を付与したsudoでインストールすることはセキュリティ上厳禁です。
開発用の一般ユーザー(例: ubuntu や dev)を作成し、そのホームディレクトリ配下にバイナリと設定ファイルを配置してください:
export PATH="$HOME/.local/bin:$PATH"
chmod 700 ~/.local/bin/claude
これにより、万が一AIエージェントが悪意のあるスクリプトを実行しようとした場合でも、システムルートへの破壊的影響を最小限に防ぐことができます。
自己完結バイナリへの移行と環境変数(PATH・CLAUDE_CONFIG_DIR)の構成
過去に npm install -g @anthropic-ai/claude-code で導入していた場合は、依存関係の競合を避けるために旧パッケージを削除し、ネイティブバイナリ版への移行を強く推奨します。
移行手順は極めてシンプルです:
npm uninstall -g @anthropic-ai/claude-code
curl -fsSL https://claude.ai/install.sh | bash
また、Linux環境でClaude Codeの挙動をカスタマイズするための重要な環境変数を以下に整理しました。~/.bashrc や ~/.zshrc に追記しておくことで、実務運用の安定性が大幅に向上します:
| 環境変数 | 設定例 | 役割と効果 |
|---|---|---|
| PATH | export PATH=”$HOME/.local/bin:$PATH” | claudeコマンドへのパスを通す |
| CLAUDE_CONFIG_DIR | export CLAUDE_CONFIG_DIR=”$HOME/.config/claude” | 設定ファイルやセッション履歴の保存場所をXDG規格に準拠させる |
| ANTHROPIC_API_KEY | export ANTHROPIC_API_KEY=”sk-ant-…” | APIキー認証時に認証情報を指定(CI/CDやSSHで必須) |
| CLAUDE_AUTO_COMPACT | export CLAUDE_AUTO_COMPACT=1 | コンテキストが一定サイズを超えた際に自動でメモリ圧縮を実行 |
設定を反映させるには source ~/.bashrc を実行し、環境変数が正しくロードされていることを確認してください。
初期設定と認証・プロジェクトガバナンスの構築
本セクションでは、Claude CodeをLinux環境に導入した直後に行うべき初期設定と、自律型AIにチームのルールを守らせるためのプロジェクトガバナンス構築手法を解説します。
自律性の高いエージェントだからこそ、最初の認証方式の選定とルールの明文化がプロジェクトの安全と品質を決定づけます。
- OAuthブラウザ認証とAPIキー認証の使い分け(ヘッドレス/リモート環境)
- CLAUDE.mdによるプロジェクト固有ルールとコーディング規約の永続化
- オートメモリ(Auto-memory)機能とコンテキスト最適化(/compact)
OAuthブラウザ認証とAPIキー認証の使い分け(ヘッドレス/リモート環境)
Claude Codeの起動時には認証が必要となりますが、Linux環境では利用形態に応じて「OAuth認証」と「APIキー認証」を明確に使い分ける必要があります。
ローカルデスクトップ(Ubuntu Desktop等)でブラウザが利用可能な場合は、ターミナルで claude を初回実行すると表示されるブラウザ認証(OAuth)が最も簡便です。
一方、SSH経由のリモートサーバーやクラウド上のヘッドレスLinux、Dockerコンテナでは、GUIブラウザが開けないため、APIキーによる認証が不可欠となります。
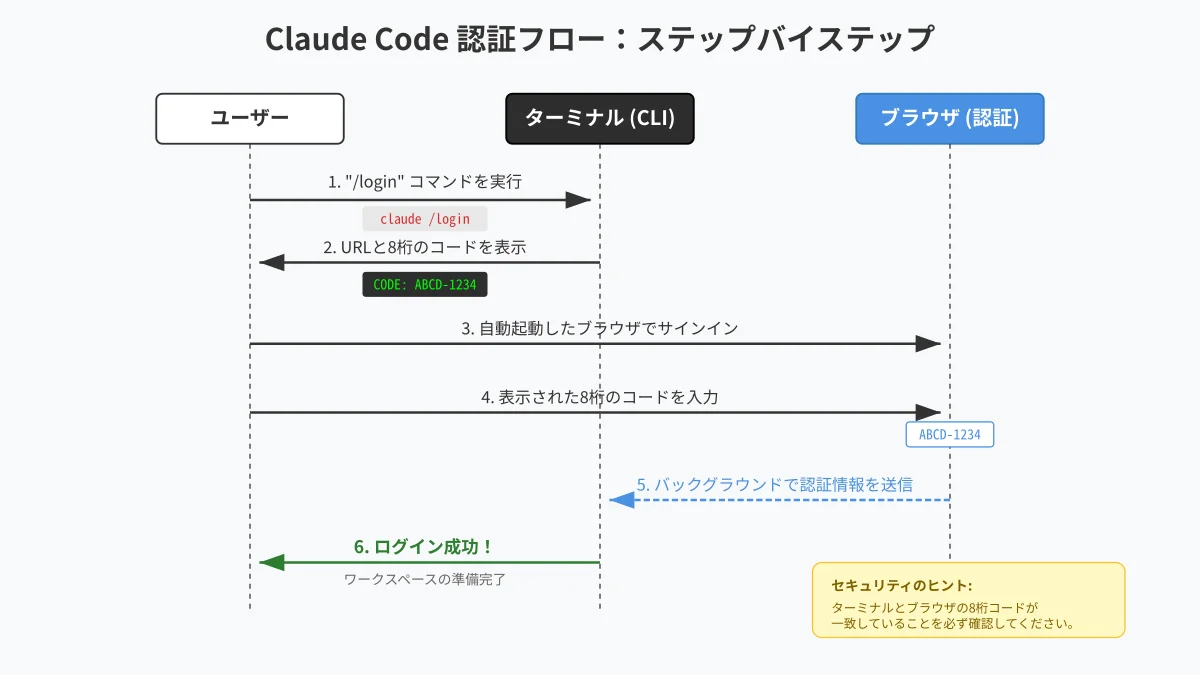
リモートLinux環境でAPIキー認証を行う場合は、以下の手順に従ってください:
- Anthropic Console にログインし、APIキーを発行します。
- リモートサーバーのターミナルで環境変数として設定します:
export ANTHROPIC_API_KEY="sk-ant-api03-..." claudeコマンドを実行すると、ブラウザポップアップをスキップして即座にセッションが立ち上がります。
企業での運用時は、APIキーのアクセス権限をリポジトリやプロジェクト単位で絞り込み、セキュアなキーローテーション体制を整えておくことが推奨されます。
CLAUDE.mdによるプロジェクト固有ルールとコーディング規約の永続化
自律型AIに「勝手なライブラリを追加された」「既存のアーキテクチャ規約を無視された」といった事故を防ぐための最重要ファイルが、プロジェクトルートに配置する CLAUDE.md です。
Claude Codeはセッション開始時やコード変更の前に必ずこのファイルを読み込み、システムプロンプトのコンテキストとして最優先で解釈します。
CLAUDE.mdをゼロから記述する手間を省くには、プロジェクトルートで以下のコマンドを実行します:
claude initまたは対話セッション内で /init を実行することで、AIがリポジトリ内の主要言語、フレームワーク、テストコマンドを自動解析し、テンプレートを即座に生成してくれます(詳細な活用術は「Claude Code init 完全ガイド」を参照)。
実務で効果を発揮するCLAUDE.mdの設計原則は以下の3点です:
- 200行以内の簡潔さを保つ: ルールを長大化させるとAIの注意が希釈(Attention Dilution)され、重要な指示を見落とす原因になります。
- 実行コマンドを具体的に記載する: 「ビルド: npm run build」「テスト: pytest tests/unit -v」「リント: ruff check .」のように、AIが実行すべきCLIコマンドを明記します。
- 絶対的な禁止事項を明示する: 「mainブランチへの直接push禁止」「TypeScriptでのany型の使用厳禁」など、逸脱してはならない制約を箇条書きで示します。
オートメモリ(Auto-memory)機能とコンテキスト最適化(/compact)
開発セッションが数時間に及ぶと、試行錯誤したログやファイルの読み込み履歴によってコンテキストウィンドウが圧迫され、応答速度の低下やトークンコストの急増を招きます。
この問題を解消するのが、Claude Codeの「オートメモリ(Auto-memory)」と「/compactコマンド」です。
オートメモリ機能は、AIがエラー解決の過程で学んだ「このプロジェクトのデータベース接続には特定のスリープが必要」「設定ファイルは.envではなくconfig.yamlを参照する」といった経験的知見を、セッション終了後もバックグラウンドで自動的に要約・保存します。
また、対話履歴が長くなってきた際には、セッション内で以下のスラッシュコマンドを実行してください:
/compactこのコマンドにより、過去の冗長な出力ログや中間差分が重要な結論のみに要約・圧縮され、コンテキスト消費量を最大70〜80%削減した状態でセッションをリフレッシュできます。
【2026年版】料金体系とLinuxサーバーでのコスト最適化術
当セクションでは、Claude Codeを個人開発から企業の大規模インフラまで導入するにあたって不可欠な、2026年最新の料金体系とFinOpsコスト最適化術を詳しく解説します。
コスト構造を正確に理解し、Anthropicの先進技術であるプロンプトキャッシングを活用することで、高品質な自律コーディングを最小限の費用で実現できます。
- シート課金とAPI従量課金のハイブリッド構造とモデル別価格(Sonnet 3.7 / 3.5)
- プロンプトキャッシングによる最大90%のトークンコスト削減
- Linux環境におけるトークン消費監視とコストガードレールの設定
シート課金とAPI従量課金のハイブリッド構造とモデル別価格(Sonnet 3.7 / 3.5)
Claude Codeの商用利用(Team / Enterpriseプラン)では、ユーザーごとに発生する固定費である「シート課金」と、実際の推論量に応じて発生する「API従量課金」が分離されたハイブリッド構造を採用しています。
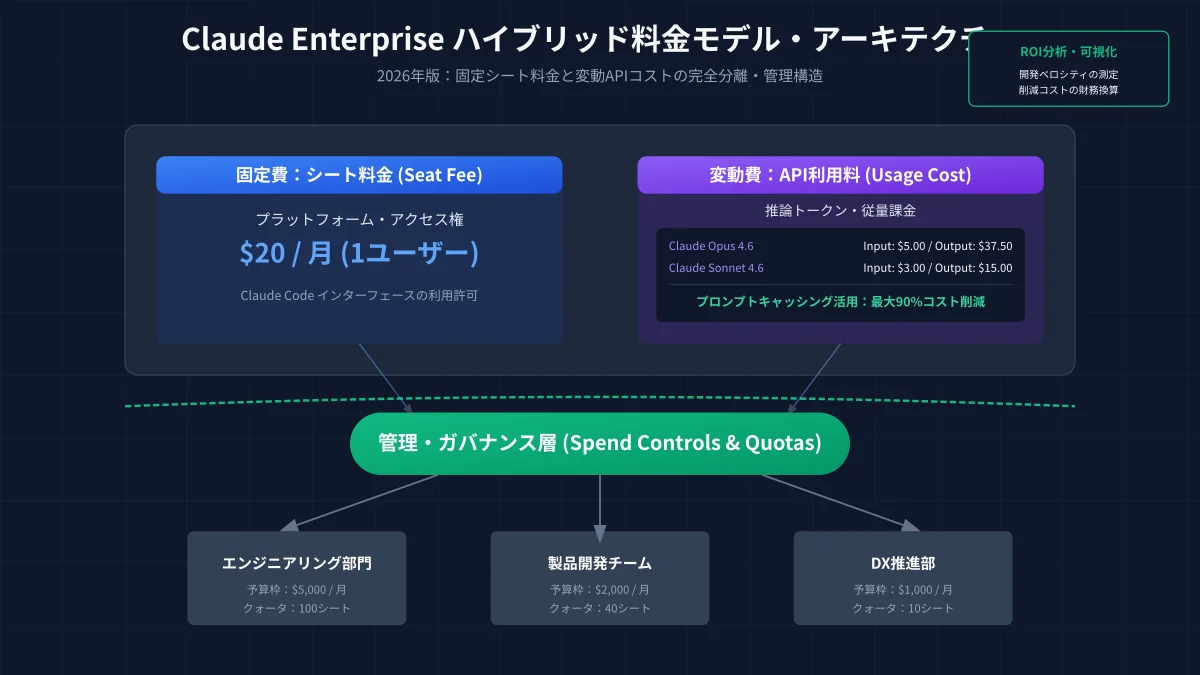
この設計により、組織全体で統一されたセキュリティとガバナンスを維持しながら、開発者ごとの稼働状況に応じた無駄のない予算配分が可能になります。
2026年10月現在の主要モデルにおけるAPI価格表(100万トークンあたり)は以下の通りです:
| モデル名称 | 用途・特徴 | 入力料金(通常) | 出力料金 | キャッシュ読み取り(5分) |
|---|---|---|---|---|
| Claude 3.7 Sonnet | 自律コーディング・深い推論の最上位モデル | $3.00 | $15.00 | $0.30(90%OFF) |
| Claude 3.5 Sonnet | 高速レスポンスと高い精度のバランスモデル | $3.00 | $15.00 | $0.30(90%OFF) |
| Claude 3.5 Haiku | 単一タスク・軽量テスト高速実行 | $0.80 | $4.00 | $0.08(90%OFF) |
| Claude 3 Opus | 超複雑アーキテクチャ設計・最高峰の論理思考 | $15.00 | $75.00 | $1.50(90%OFF) |
(出所: Claude API Pricing Official)
日常のコーディングやリファクタリングでは、卓越した推論力を持つ Claude 3.7 Sonnet が圧倒的に推奨されます。
プロンプトキャッシングによる最大90%のトークンコスト削減
大規模なリポジトリを扱うLinux開発において、最大のコスト削減武器となるのが「プロンプトキャッシング(Prompt Caching)」です。
Claude Codeは、プロジェクトのコードベースやCLAUDE.md、システムプロンプトといった静的なコンテキストをAnthropicのサーバー側でキャッシュとして保持します。
2回目以降の連続したプロンプト送信では、キャッシュされたコンテキストの入力料金が通常価格の10分の1(90%割引の$0.30/1Mトークン)で処理されます。
例えば、50,000トークンのコードベースを読み込ませた状態で10回対話を行った場合:
- キャッシュなし: 50,000トークン × 10回 = 500,000トークン(約$1.50)
- キャッシュあり: 初回50,000トークン($0.15) + キャッシュ読み取り450,000トークン($0.135) = 合計約$0.285(約81%削減)
この仕組みにより、開発者がリポジトリを開きっぱなしにして連続して修正指示を出しても、APIコストの急激な跳ね上がりを防止できます。
Linux環境におけるトークン消費監視とコストガードレールの設定
自律型AIにタスクを任せる際、予期せぬ無限ループや過剰なファイル読み込みによる「予算の暴走」を防ぐためのガードレール設定が必須です。
Linux環境では、以下の2重の防壁を構築してください:
- Anthropic Console側のハードリミット設定:
組織アカウントの「Billing & Limits」設定画面において、月次の「Spend Limit(利用上限額)」を設定します。上限に達した瞬間にAPI呼び出しが遮断されるため、想定外の高額請求を物理的に回避できます。 - セッション内コストモニタリング:
Claude Codeのセッション中、以下のコマンドを入力することで現在のセッションで消費したトークン数と概算費用をいつでも確認できます:/cost
さらに、不要な巨大ファイル(`node_modules/`、`target/`、バイナリ、ログファイル等)の読み込みを防ぐために、プロジェクトルートに .claudeignore を配置しておくことが、トークン節約の鉄則となります。
セキュリティとリスク管理:Linuxサーバーでの多層防御策
当セクションでは、企業の重要資産であるソースコードやインフラ環境を保護しつつ、Claude Codeをセキュアに運用するためのセキュリティ設計を解説します。
自律型AIエージェントにシェルアクセス権を与える以上、適切な多層防御策を講じることはエンジニアリングリーダーの責務です。
- 最小特権の原則:「読み取り専用」とサンドボックス実行の使い分け
- エンタープライズ・コンプライアンス(SOC 2 Type II、HIPAA、ZDR)
- 個人アカウント混入・シャドーAIを防止する企業向け統制手法
最小特権の原則:「読み取り専用」とサンドボックス実行の使い分け
Claude Codeは、システムの安全性を担保するために「デフォルトで読み取り専用(Read-only)」という最小特権のアーキテクチャを採用しています。
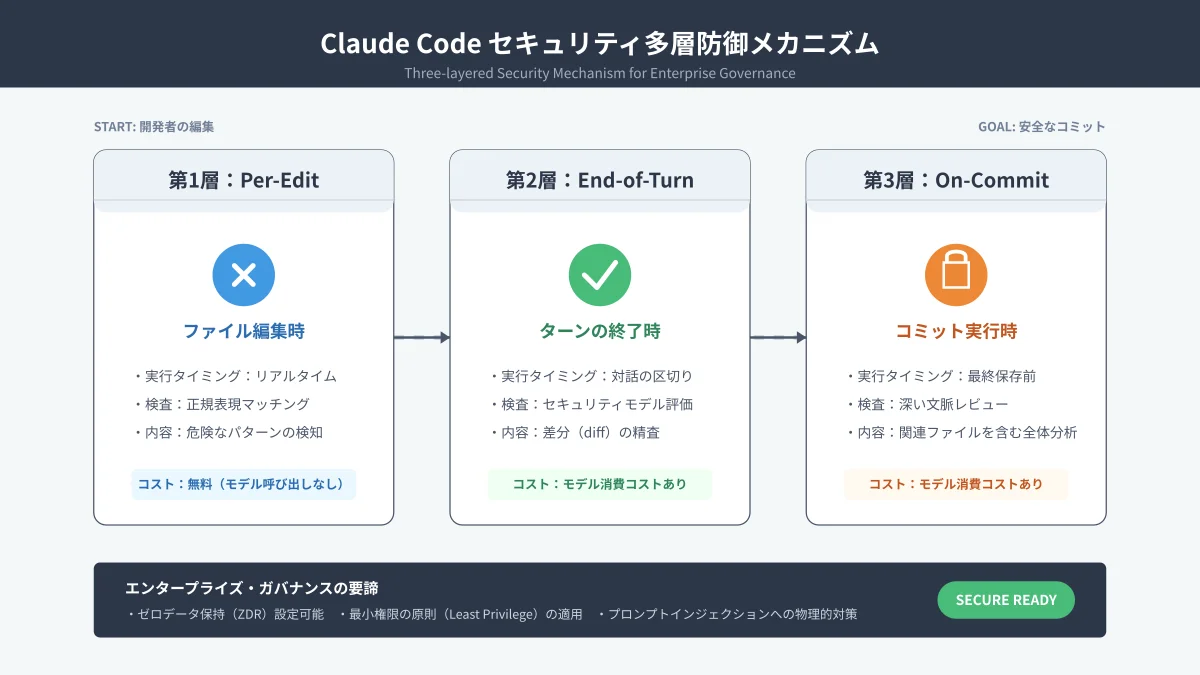
上の図に示す通り、Claude Codeはファイル修正やシェルコマンドの実行を行う際、事前にエンジニアに対して「このコマンドを実行してよいか」「このファイルを変更してよいか」の承認ダイアログを表示します。
これにより、AIが意図せず rm -rf / のような破壊的コマンドを実行したり、本番環境のデータベースを書き換えるリスクを完全に遮断します。
さらに安全性を高めるため、実験的なコード生成や未知のライブラリ検証を行う際は、隔離されたDockerコンテナ内やLinuxの bwrap(Bubblewrap)によるサンドボックス環境下でClaude Codeを実行することを推奨します。
エンタープライズ・コンプライアンス(SOC 2 Type II、HIPAA、ZDR)
医療、金融、公的機関など、厳格な法規制やセキュリティ基準への準拠が求められる企業において、Claude Codeは最高水準のコンプライアンスを提供します。
Anthropicの商用サービス(Team / EnterpriseプランおよびAPI)は、以下の主要な国際認証に適合しています(出所: Anthropic Trust Center):
| 規格・認証 | ステータス | エンタープライズにおける意義 |
|---|---|---|
| SOC 2 Type II | 適合(毎年外部監査実施) | セキュリティ、可用性、機密保持体制の客観的証明 |
| ISO 27001 | 認証取得済み | 情報セキュリティマネジメントシステム(ISMS)の国際標準 |
| HIPAA | 適合(BAA締結可能) | 米国医療情報保護法に準拠した機密ヘルスケアデータの取り扱い |
| ゼロデータ保持(ZDR) | Enterpriseプランで適用可能 | 送信されたプロンプトやコードをプロバイダ側で保存・再利用しない保証 |
特に重要なのは、商用契約下において「ユーザーのソースコードや対話履歴をAIの学習(モデルトレーニング)に一切使用しない」という明確な法的コミットメントです。これにより、知的財産の流出を完全に防ぎます。
個人アカウント混入・シャドーAIを防止する企業向け統制手法
組織における最大のセキュリティ脅威の一つが、従業員が会社の許可を得ずに個人用のAIアカウントを利用する「シャドーAI」です。
無料版や個人のコンシューマーアカウントでは、利用規約によって入力データが学習に供されるリスクがあり、企業の独自ロジックやAPIシークレットがモデルに吸収されてしまう恐れがあります。
これを防ぐため、情シス部門やテックリードは以下のガバナンス体制を敷くべきです:
- シングルサインオン(SSO)とIdP連携: OktaやGoogle Workspaceと連携し、許可された社内アカウントのみがアクセスできるように制御します。
- ローカルの個人トークン遮断: ネットワークゲートウェイ(プロキシ)側で個人のOAuthエンドポイントへのアクセスをブロックし、社内で配布されたAPIキーのみを許可します。
- Gitリポジトリへのシークレット検出ツールの導入: pre-commitフックやCIパイプラインで
git-secretsやtrufflehogを稼働させ、万が一AIがAPIキーをコード内にハードコードした場合でもコミットを即座にブロックします。
高度な実践テクニック:Dispatch/TeleportとCI/CD・リモート自動化
当セクションでは、Claude Codeの実践力を極限まで高めるための高度なテクニックを解説します。
Linuxサーバー上でのバックグラウンド自律開発、2026年最新機能である「Dispatch」と「Teleport」による流動的開発ワークフロー、そしてGitHub Actions連携までを網羅します。
- 「claude dispatch」と「teleport」による端末間・リモートLinux連携
- tmux / screen / systemdを用いたLinuxバックグラウンド自律開発
- GitHub Actions連携による自動PRレビューとヘッドレス実行
- Linux特有のトラブルシューティング(TLS証明書・権限・OOMエラー)
「claude dispatch」と「teleport」による端末間・リモートLinux連携
2026年のClaude Codeにおいて最も注目を集めている新機能が、「claude dispatch」と「teleport」による端末間セッション連携(Fluid Development)です。
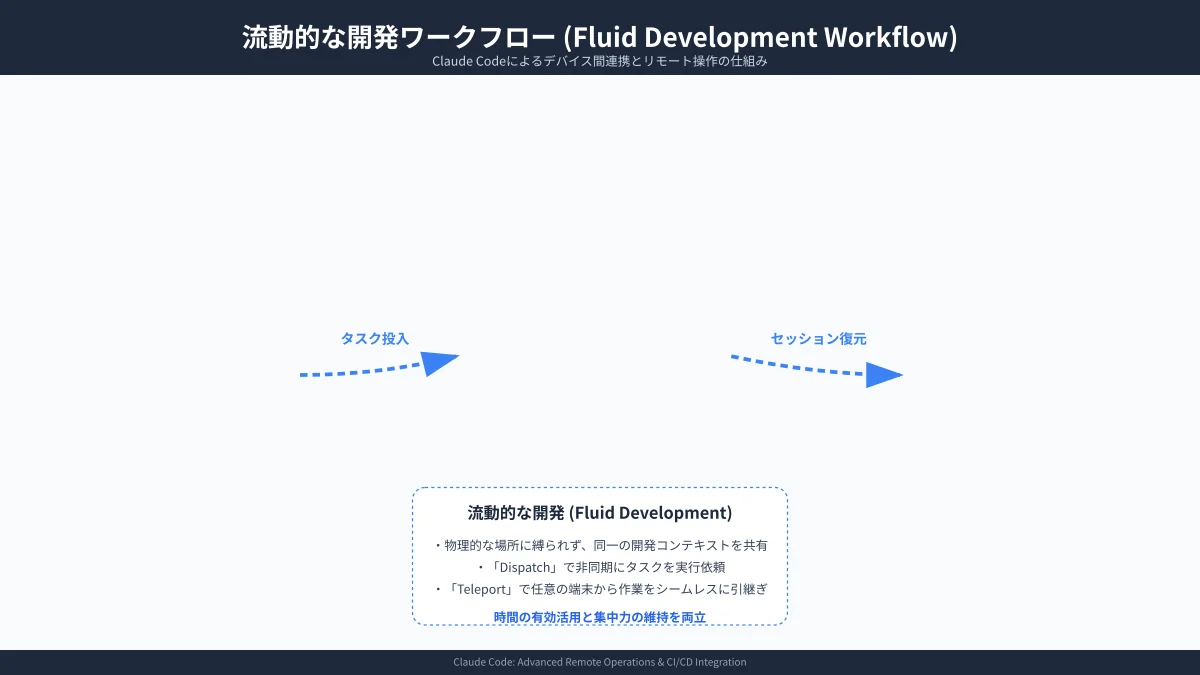
これまでは、ローカルPCのターミナルを閉じると実行中のタスクが中断されてしまうか、SSHセッションを維持し続ける必要がありました。
最新のワークフローでは、外出先からスマートフォンのClaudeアプリやローカルMacからタスクを「Dispatch(非同期投入)」し、クラウド経由で強力なLinux開発サーバーにジョブを投げることができます:
claude dispatch "リポジトリ全体のリファクタリングと型定義の厳格化を実行して"投入されたタスクはLinuxサーバー上で自律的に実行され、帰宅後やオフィス到着後に自分のPCのターミナルから以下のコマンドを入力するだけで、その作業状態をそのまま引き継ぐことができます:
claude teleport <session-id>端末のスペックや場所に縛られることなく、高性能なリモートLinuxインスタンスの計算資源をフル活用できるこの仕組みは、リモートワークや分散チームにおける開発生産性を次元の違うレベルへ引き上げます。
tmux / screen / systemdを用いたLinuxバックグラウンド自律開発
長時間のコードベースリライトや、巨大なテストスイートを伴う作業をClaude Codeに自律実行させる場合、Linuxのターミナルマルチプレクサである tmux や GNU screen を活用するのが定番の実践パターンです。
tmuxセッションを作成してその中でClaude Codeを起動すれば、SSH接続が不意に切断されたりPCをスリープさせても、エージェントはサーバー側で休むことなく作業を継続します:
# 新しいtmuxセッションを開始
tmux new -s claude-worker

# Claude Codeを起動
claude

# セッションからデタッチ(作業を裏で継続させたまま抜ける): Ctrl+B を押した後に D

# 後からセッションに再接続
tmux attach -t claude-worker
さらに高度な運用として、定期的なリポジトリ監視や深夜の依存関係更新ジョブを自動実行するために、systemdのユーザーサービス(`systemd –user`)としてClaude Codeのタスクランナーをデーモン化する実践手法もエンジニアの間で広がっています。
GitHub Actions連携による自動PRレビューとヘッドレス実行
Claude Codeは対話型セッションだけでなく、プロンプトを引数として直接渡す「ヘッドレス(非対話型)モード」を備えています。
これを利用してGitHub ActionsのCIパイプラインに組み込むことで、Pull Requestが作成された瞬間に自律的なコードレビューや修正パッチ生成を自動化できます。
以下は、GitHub Actions等のCIランナー環境で実行する自動化スクリプトの実装例です:
# CI環境でのClaude Code自動PRレビュー実行スクリプト例
# 1. リポジトリの変更差分取得
git fetch origin main

# 2. Claude Code ネイティブバイナリの導入とパス設定
curl -fsSL https://claude.ai/install.sh | bash
export PATH="$HOME/.local/bin:$PATH"

# 3. ヘッドレスモード(--print)による自動コードレビューの実行
claude --print "このPRの変更差分を精査し、潜在的なバグ、セキュリティ脆弱性、パフォーマンス改善点を日本語で詳細にレビューしてください。"
--print オプションを指定することで、対話モードに入らずに標準出力へレビュー結果のみを出力できるため、GitHub APIと組み合わせてPRのコメントへ自動投稿する高度な自動化が簡単に実現できます。
Linux特有のトラブルシューティング(TLS証明書・権限・OOMエラー)
Linux環境でClaude Codeを運用する際に遭遇しがちな代表的エラーと、その即効性のある解決策をまとめました:
| エラー現象・メッセージ | 主な原因 | 具体的な解決策・コマンド |
|---|---|---|
| Permission denied | インストール先やファイルへのアクセス権不足 | sudoではなく一般ユーザー権限で `~/.local/bin` 配下に導入し、`chmod +x` を付与する |
| unable to get local issuer certificate | 社内プロキシや自己署名証明書の検証失敗 | `export NODE_EXTRA_CA_CERTS=/etc/ssl/certs/ca-certificates.crt` または社内証明書パスを設定 |
| Killed / Out of memory (OOM) | 大規模コード解析によるLinuxカーネルのOOM Killer発動 | スワップ領域(2〜4GB)を増設するか、`.claudeignore` で探索対象ファイルを絞り込む |
| spawn ENOTFOUND (git/bash) | 最小構成コンテナ等で必須コマンドが欠落 | `apt-get install -y git curl ripgrep procps` で基盤ツール群を補完インストールする |
これらの対策をあらかじめ把握しておくことで、本番環境やコンテナ環境でもダウンタイムなく安定した自律開発サイクルを維持できます。
まとめ
2026年のソフトウェア開発において、Claude Codeは単なるコーディング補助ツールを超え、Linux環境で真価を発揮する自律型エンジニアリングパートナーへと進化を遂げました。
curlによるシンプルなネイティブインストールから、ARM64/Gravitonでのパフォーマンス最適化、CLAUDE.mdによるプロジェクトガバナンス、プロンプトキャッシングを活用したFinOpsコスト管理、そして「Dispatch」と「Teleport」による流動的リモート連携まで、Linuxが持つ堅牢性とClaudeの推論力が融合することで、開発効率は劇的に向上します。
ターミナルから一歩も離れずに、AIと共に高品質なコードを生み出す次世代の開発体験を、ぜひあなたのLinux環境で今すぐスタートさせてください。
【成果持ち帰り型3週間】
研修だけで終わらせない!「自社専用AI」定着パッケージ
「社員がAIを使えない」「自社商材に合わない」を解決。講師がその場で実務用にカスタマイズ。月額10万円〜。